Russische Hacker: Angriff zielt auf den Menschen
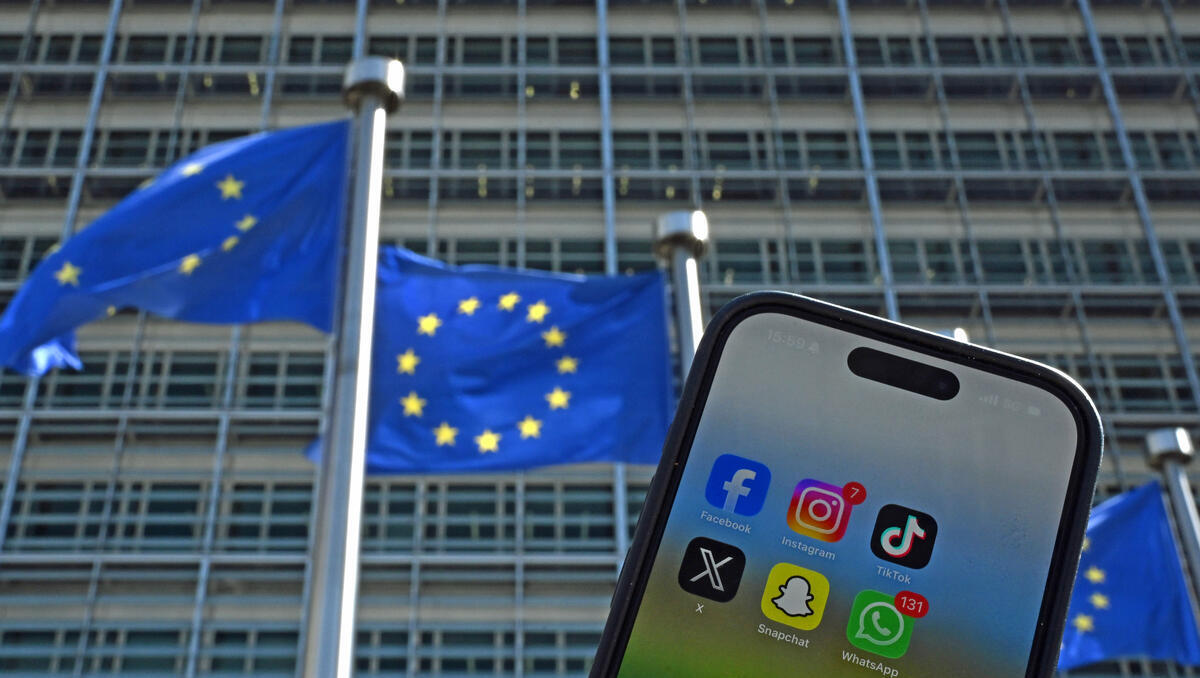
Europäische Beamte und Politiker geraten verstärkt ins Visier russischer Hacker, die ihre Opfer über WhatsApp und Signal angreifen. Die Täter müssen dafür nicht einmal die Verschlüsselung der Messenger knacken. Wie gelingt es ihnen stattdessen, Zugang zu eigentlich geschützten Konten zu erhalten? Das fragen sich unsere Kollegen von Finance.si.
Staatlich unterstützte Hacker haben bei gezielten Spear-Phishing-Angriffen über WhatsApp hochrangige Beamte der Europäischen Union ins Visier genommen. Das berichtet Politico unter Berufung auf Erkenntnisse europäischer Cybersicherheitsexperten.
Vor einem Angriff beschäftigen sich die Täter intensiv mit der jeweiligen Zielperson. Anschließend verschicken sie Nachrichten, die beispielsweise wie eine Einladung zu einem Treffen, die Mitteilung eines Kollegen oder eine Sicherheitswarnung aussehen. Ihr Ziel besteht darin, Informationen oder eine Bestätigung zu erhalten, mit denen sie anschließend die Kontrolle über das Konto übernehmen können.
Die Schwachstelle ist bei solchen Angriffen nicht die Verschlüsselung, sondern der Mensch. Ein Angreifer kann sich etwa als Mitarbeiter des technischen Supports ausgeben und sein Opfer auffordern, einen Bestätigungscode oder eine persönliche Identifikationsnummer mitzuteilen beziehungsweise einen QR-Code zu scannen.
Auch eine grundsätzlich legitime Funktion kann missbraucht werden. Sie erlaubt es Nutzern, ihr Konto mit einem Computer oder einem weiteren Gerät zu verbinden.
Bestätigt das Opfer die entsprechende Anfrage, kann das Gerät des Angreifers als zusätzliches Gerät mit dem Konto verknüpft werden. Der Täter kann anschließend weitere Kommunikation verfolgen, sich als eigentlicher Kontoinhaber ausgeben und das übernommene Profil nutzen, um wiederum dessen Kollegen oder Kontakte ins Visier zu nehmen.
Aus den bislang veröffentlichten Informationen lässt sich nicht feststellen, wie viele der Angriffsversuche gegen europäische Beamte erfolgreich waren. Ebenfalls unklar ist, ob die Angreifer sensible Dokumente erbeuteten und ob sich die Angriffe gegen dienstliche oder private Geräte richteten.
Signal-Angriffe in Deutschland: Rund 300 Konten kompromittiert
Ähnliche Angriffe gab es in diesem Jahr über den Messenger Signal. Nach Informationen der Nachrichtenagentur AP wurden in Deutschland rund 300 Konten von Politikern, Militärangehörigen und Journalisten kompromittiert. Unter den Zielpersonen sollen sich auch zwei Minister befunden haben. Die Namen der Betroffenen wurden allerdings nicht offiziell bestätigt.
Die Nutzer erhielten Nachrichten eines gefälschten Signal-Sicherheitsassistenten, der sie vor angeblich verdächtigen Aktivitäten warnte. Wer den Anweisungen folgte, den verlangten Code eingab oder einen QR-Code scannte, konnte dadurch sein Signal-Konto mit einem von den Angreifern kontrollierten Gerät verbinden.
Damit erhielten die Täter Zugriff auf die Kommunikation der Betroffenen und weitere persönliche Daten. Die Methode ist besonders problematisch, da sie keine klassische technische Sicherheitslücke voraussetzt. Stattdessen bringen die Täter ihre Opfer dazu, reguläre Sicherheits- und Anmeldefunktionen selbst zu aktivieren.
Das Bundesamt für Verfassungsschutz (BfV) und das Bundesamt für Sicherheit in der Informationstechnik (BSI) hatten bereits vor der Kampagne gewarnt. Nach Einschätzung der deutschen Behörden handelt es sich um einen staatlich gesteuerten Akteur. Der Verdacht richtet sich insbesondere auf Russland. Eine formelle Zuordnung zu einem bestimmten Staat oder Nachrichtendienst war zunächst jedoch nicht erfolgt.
Die Angriffe stehen zugleich in einem größeren Zusammenhang. Russische Cyberakteure nehmen seit Jahren staatliche Einrichtungen, Verteidigungsunternehmen und andere sicherheitsrelevante Organisationen in Deutschland und weiteren NATO-Staaten ins Visier. Google dokumentierte beispielsweise bereits Anfang 2026 russische Aktivitäten gegen westliche Verteidigungsunternehmen und beschrieb dabei auch Angriffe auf sichere Messenger.
Russische Hacker missbrauchen legitime Anmeldeverfahren
Unabhängig von den von Politico beschriebenen Fällen hat die Google Threat Intelligence Group (GTIG) im August drei Cybergruppen analysiert, die das Unternehmen mit hoher Sicherheit mit Russland in Verbindung bringt. Es handelt sich um UNC6293, UNC7005 und UNC5976. Die Gruppen greifen Personen aus staatlichen Institutionen, Diplomatie, Wissenschaft, Verteidigungsindustrie und Denkfabriken in Europa und den USA an.
Besonders bemerkenswert ist die Vorgehensweise: Die Angreifer versuchen häufig nicht, technische Schutzmechanismen direkt zu überwinden. Stattdessen missbrauchen sie legitime Authentifizierungsverfahren von Diensten wie Google, Microsoft oder WhatsApp. Die Opfer sollen selbst einen Anmeldevorgang bestätigen und den Angreifern dadurch Zugriff verschaffen.
Die Gruppe UNC7005, die Google auch unter der Bezeichnung STORM-2945 führt, bereitete im Mai und Juni 2026 unter anderem gefälschte Webseiten vor, die WhatsApp beziehungsweise entsprechende Anmeldeabläufe nachahmten. Zielpersonen wurden zu angeblich sicheren Telefonaten, Chats oder Dokumentenübertragungen eingeladen. Im Verlauf sollten sie ihr Konto mit einem Gerät verbinden, das tatsächlich unter der Kontrolle der Angreifer stand.
Google stellte darüber hinaus weitere Versuche fest, Informationen zu erlangen. Präparierte Webseiten und vermeintliche Kommunikationsangebote dienten dazu, zusätzliche Zugangsdaten oder Authentifizierungsinformationen abzugreifen. Auch klassische Schadsoftware gehört zum Instrumentarium der beobachteten russischen Gruppen.
Zwischen dem 6. und 13. August 2026 verschickte UNC7005 außerdem gezielte Nachrichten an Personen aus der europäischen Verteidigungsindustrie beziehungsweise an Menschen mit Verbindungen zu diesem Sektor. Die Angreifer gaben sich dabei als Finnish Operations Center aus, das finnische Unternehmen beim Zugang zum Verteidigungs- und Sicherheitsmarkt unterstützt, insbesondere bei Geschäften mit NATO-Bezug.
Auch bei anderen Kampagnen verwendeten die Täter Namen bekannter Organisationen. So warnte der Thinktank GLOBSEC am 26. August 2026 davor, dass sein Name von UNC7005 für gefälschte Veranstaltungsseiten missbraucht worden sei. Betroffen waren unter anderem Wissenschaftler, Diplomaten und Experten, die sich mit Russland, der Ukraine oder der NATO beschäftigen.
Bei einer weiteren Angriffsmethode leiteten die Täter ihre Opfer zunächst auf eine echte Google-Anmeldeseite. Danach führten sie sie zu einem von den Angreifern kontrollierten Cloud-Projekt weiter. Über diese Infrastruktur versuchten sie, Authentifizierungs-Token abzugreifen und damit Zugriff auf Konten zu erlangen. Google beschreibt vergleichbare OAuth-Angriffe insbesondere im Zusammenhang mit der Gruppe UNC5976.
Für Deutschland ist die Entwicklung besonders relevant, da politische Entscheidungsträger, Militärangehörige und Journalisten bereits nachweislich Ziel vergleichbarer Kampagnen waren. Für deutsche Unternehmen ergibt sich aus den veröffentlichten Angaben dagegen kein konkreter zusätzlicher Angriffsnachweis. Allgemein zeigt die Vorgehensweise jedoch, dass Beschäftigte in sicherheitsrelevanten Branchen, insbesondere in der Verteidigungsindustrie und bei deren Zulieferern, zunehmend selbst zum Angriffspunkt werden können.