Der Monat Mai vor genau vier Jahren markierte den Anfang vom Ende der westlichen Cyberabwehr. Nicht etwa, dass die Daten von Millionen Nutzern in die falschen Hände geraten wären – nein, viel schlimmer: Zum ersten Mal in der Geschichte der Cyberabwehr gelangten Hacking Units an den Heiligen Gral eines jeden Software-Entwicklers, den Quellcode. Ausgerechnet die Quellcodes von amerikanischen Antivirenherstellern wurden im Mai 2019 geknackt – und zu Preisen von 250.000 - 1 Mio. US-Dollar zum Verkauf angeboten. Jeder, der über diese Summen verfügte, konnte damals die Codes beziehen. Auch die organisierte Kriminalität (OK).
Der Westen im Fokus von Cyberangriffen
Die Cyberattacken des Jahres 2023 betreffen daher praktisch sämtliche IT-Strukturen des Westens, vor allem innerhalb Deutschlands. So informierte das Landratsamt Ludwigsburg Anfang Mai, dass infolge eines Cyberangriffs die „Kfz-Zulassung, die Führerscheinstelle, der Asylbereich, die Ausländerbehörde und das Jobcenter für den Kundenverkehr geschlossen sind“.
Getroffen hat es auch den Bundesverband der Pharmazeutischen Industrie (BPI e.V), ebenso wie die Kliniken der Bremer Gesundheit Nord (Geno). Letztere entschlossen sich kurzerhand, die komplette Geno vom Internet zu trennen. Der österreichische Feuerwehrausrüster Rosenbauer wiederum musste im Februar Teile der IT-Infrastruktur herunterfahren, nachdem ein Cyberangriff die Systeme des börsennotierten Unternehmens infizierte. Auch in den USA waren die Hacker erfolgreich. In Dallas beispielsweise waren kurzfristig weder Polizei noch Feuerwehr zu erreichen.
Für die globalen Angreifer scheint der letzte Damm gebrochen zu sein. Denn die Cyberabwehr-Architektur des Westens basiert im Wesentlichen darauf, dass die Antivirensoftware erst im Zusammenspiel mit dem Prozessor den besten Schutz bietet. Gleichzeitig wurden die Prozessoren mit geheimen Angriffsflächen versehen. Diese geheimen Angriffsflächen würden, so der ursprüngliche Gedanke der amerikanischen Cyberabwehrdoktrin, im Notfall eigene Cyberangriffe erleichtern – indem US-Dienste wie die NSA über den Prozessort den Virenschutz des Gegners bei Bedarf ausschalten.
Die US–amerikanische Dominanz sowohl auf dem Gebiet der Hardware als auch der Software schien auf diese Weise über Jahrzehnte hinweg die Funktionalität der westlichen Cyberabwehr zu gewährleisten. Dass diese auf Prozessorebene von Beginn an konzipierten Eintrittspforten aufflogen, hat vor allem eine beunruhigende Komponente, denn die NSA selbst scheint ihre Cyberwaffen und Dienstgeheimnisse nicht mehr unter Kontrolle halten zu können. So ist mittlerweile GHIDRA, eine der streng geheimen Speerspitzen amerikanischer Cyberspionagetechnologie, auch ganz offiziell auf dem freien Markt verfügbar.
Insider: „Hackerangriffe sind heute kinderleicht“
„Einen Cyberangriff zu starten ist viel leichter, als es sich die meisten Menschen vorstellen“, erklärte uns Alexandru Z. bereits 2015 (Name von der Redaktion geändert), der damals unweit der rumänischen Hauptstadt Bukarest für Cyber-Spezialoperationen verschiedener westlicher Geheimdienste arbeitete und heute für die Sicherheit von Finanzinstituten in den Golfstaaten zuständig ist.
Damals, 2015, entdeckte er gemeinsam mit der zum rumänischen Inlandsgeheimdienst SRI zählenden Cyberintelligence-Einheit den Großangriff auf den Deutschen Bundestag – und zwar lange bevor die deutsche Seite überhaupt wusste, dass die E-Mails von Kanzlerin Angela Merkel (CDU) und einiger Abgeordneten mitgelesen werden konnten.
„Ein Hackerangriff ist in etwa so, wie einen Supermarkt zu überfallen“, sagt Alexandru. „Du nimmst eine Waffe und gehst zur Kasse. Es ist einfach, aber es bleibt natürlich illegal.“ Die meisten Tools für die erfolgreiche Attacke jedenfalls sind im Internet frei erhältlich. So bietet Kali Linux ein ganzes Arsenal an offensiven Cyberwerkzeugen.
Diese herunterzuladen und auf seine eigenen Rechner zu Testzwecken zu nutzen ist legal; alles andere stellt einen ernsthaften Straftatbestand dar. Dem deutschen Strafgesetzbuch (StGB) § 202a zufolge wird das Ausspähen von Daten mit einer Freiheitsstrafe bis zu drei Jahren oder Geldstrafe geahndet. Nichts zu fürchten braucht, wer im Ausland seiner illegalen Beschäftigung nachgeht oder seine Identität zu verschleiern weiß.
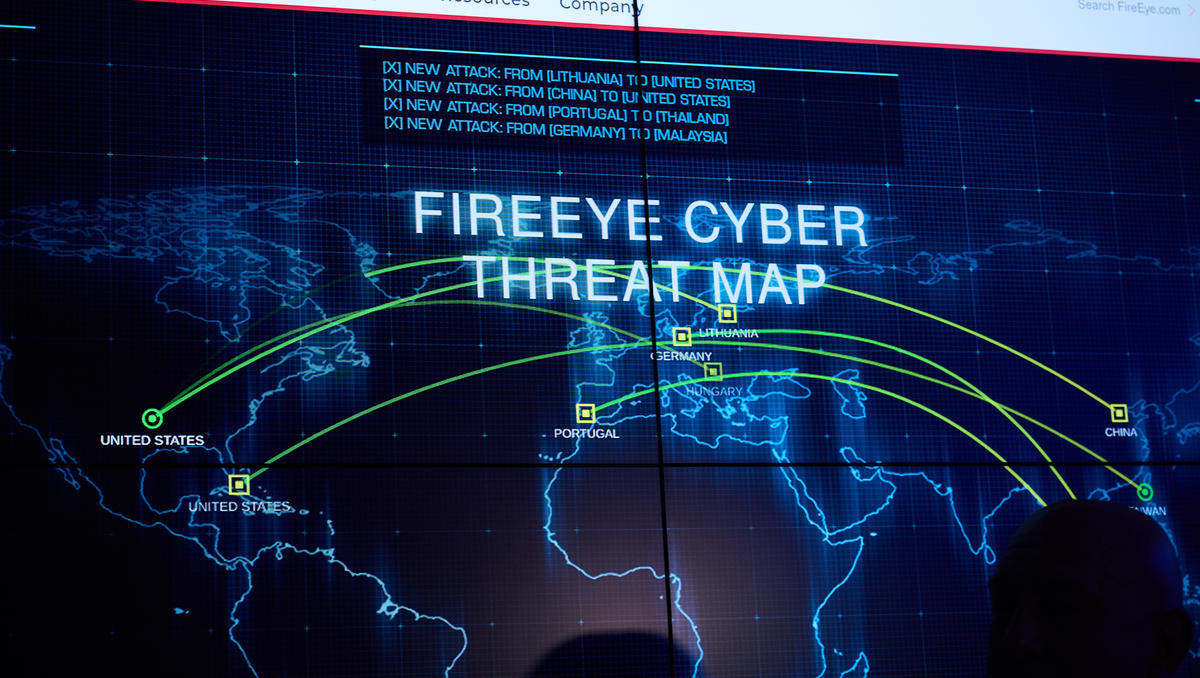
Dass ausländische Cyberdienste aus Russland, China oder Iran technisch in der Lage sind, sogenannte APT-Angriffe (Advanced Persistent Threat) durchzuführen, ist altbekannt. Doch die jetzige Welle dürfte ihnen ebenso ungelegen kommen wie dem Westen. Denn anders als die organisierte Cyberkriminalität, deren primäres Ziel die Geldbeschaffung ist, verfolgen ausländische Cyber-Nachrichtendienste in erster Linie die leise und unauffällige Übernahme von kritischen Infrastrukturen.
Auf diese Weise lassen sich Unternehmen und staatliche Einrichtungen ausspionieren oder, sofern es zu einem massiven Konflikt käme, auch komplett lahmlegen. Nichts anderes betreiben auf der anderen Seite die NSA und ihre fachlich nicht minder bewanderten Kollegen des britischen Pendants GCHQ. Gerade für deutsche Unternehmen stellt sich in Anbetracht solcher Konstellationen nicht mehr die Frage, ob sie gehackt werden wollen, sondern von wem.
Deutsche Behörden sind machtlos gegen APT-Angriffe
Was das Bundesamt für Sicherheit in der Informationstechnologie (BSI) gegen Spionageangriffe der amerikanischen NSA unternimmt, falls Politiker und Einrichtungen des Bundes Ziele sind, erklärte die Einrichtung auf Anfrage von DWN „auf Sprecherebene“:
„Das BSI ist keine Strafverfolgungsbehörde und ermittelt daher auch nicht, von wo konkrete Cyber-Angriffe ausgehen. Darüber hinaus schützt das BSI die Bundesverwaltung gegen Cyber-Angriffe unabhängig davon, wer sie durchführt.“
Zwar stellt das BSI eigenen Angaben zufolge zum Schutz vor APT-Angriffen „eine Reihe an Empfehlungen bereit, die auf den BSI-Webseiten zur Verfügung stehen: „In der Realität allerdings nutzen die Tipps nur bedingt. Denn bei APT-Angriffen gelangt der Schadcode quasi im unsichtbaren Modus in die befallenen Systeme und kann dort, quasi unbemerkt, jahrelang lauern. Herkömmliche Cyberabwehrprogramme können diese Angriffe höchstens schwer und meist gar nicht abzuwehren.
Zwar gibt es militärisch genutzte Lösungen, die auch kommerziell erhältlich sind, um viele APT-Angriffe im Keim zu ersticken. Dazu müsste man aber bestehende Verträge mit altgedienten IT-Dienstleistern kündigen, um auf die kaum beworbenen Alternativen umzurüsten. Das kostet Zeit, Mühe und Geld.
Ein hochkarätiger Whistleblower aus Berlin, der jahrelang mit den Spitzen der deutschen Nachrichtendienste verkehrte, erklärte DWN exklusiv, warum heute Deutschlands Wirtschaftsschutz im digitalen Bereich praktisch inexistent ist:
„Weil unser System kaputt ist. Manager werden nach Quartalszahlen bewertet. Ihr Bonus ist davon abhängig, wie viel mehr Umsatz, Gewinn oder Marktanteile geschaffen wurden. Da stört alles, was Geschäfte erschwert oder Kosten erhöht. Niemand mit Entscheidungsbefugnis interessiert sich für das Thema – weder in der Wirtschaft noch in der Politik. Die Denke ist da viel zu kurzfristig – und zu Ich-zentriert.“
Entscheider scheuen die Kosten für Cybersecurity
Die deutsche Bürokratie und das Vertrauen darauf, dass sie funktioniert, tun ein Übriges. „Betreiber kritischer Infrastrukturen sind verpflichtet, IT-Sicherheitsmaßnahmen nach dem Stand der Technik umzusetzen und diese alle zwei Jahre gegenüber dem BSI nachzuweisen“, wie das Bundesamt für Sicherheit in der Informationstechnologie (BSI) gegen Spionageangriffe gegenüber DWN erklärt.
Ausgerechnet das aber erweist sich im Alltag als Manko – zwei Jahre sind in der Welt der Cybersicherheit eine Ewigkeit. Was heute als sicher gilt, kann morgen schon Schnee von gestern sein. Wer sich demnach an die staatlichen Vorgaben hält, handelt formal richtig und ist, was die Haftung betrifft, auf der sicheren Seite. Mehr aber auch nicht.
Das weiß auch die Berliner Behörde, wie aus der uns vorliegenden Antwort weiter hervorgeht: „Grundsätzlich empfiehlt das BSI allen Unternehmen und Organisationen, sich auch auf erfolgreiche Cyber-Angriffe vorzubereiten.“